Japón anuncia medidas urgentes de ciberseguridad tras nuevas filtraciones de información.
El Gobierno japonés anunció un paquete de emergencia de ciberseguridad después de que se reportaran accesos no autorizados y exposición de información vinculada con servicios financieros. Dos casos involucran a proveedores externos utilizados por instituciones bancarias; las autoridades advierten sobre el riesgo de fraudes y mensajes de suplantación.
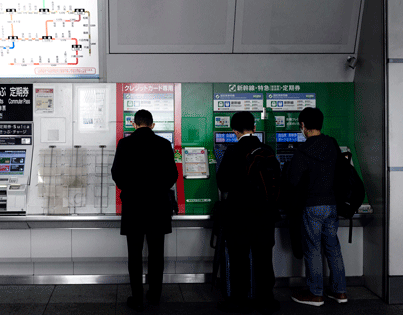
Japón anunció nuevas medidas para reforzar su ciberseguridad luego de una serie de incidentes informáticos que expusieron información de clientes vinculados con instituciones financieras y otros servicios. La alerta incluye accesos no autorizados a sistemas conectados a internet, filtraciones de datos y el riesgo de que la información obtenida sea utilizada para cometer fraudes.
El 6 de noviembre de 2026, la Agencia de Servicios Financieros de Japón pidió a los usuarios de bancos extremar precauciones ante el aumento de incidentes que involucran servicios para clientes y sistemas empresariales. La dependencia advirtió que los datos filtrados pueden facilitar correos, llamadas y mensajes fraudulentos que aparenten proceder de empresas o instituciones legítimas. Comisión de Servicios Financieros
La respuesta del Gobierno incluye un paquete de emergencia que contempla el uso de inteligencia artificial, el fortalecimiento de las capacidades de investigación y el apoyo a organizaciones afectadas por ataques informáticos.
Japón anuncia un paquete de emergencia contra los ciberataques
El primer ministro, Sanae Takaichi, encabezó el 6 de noviembre una reunión ministerial dedicada a la ciberseguridad, en la que se presentó un plan de respuesta con cuatro líneas principales: reforzar las medidas preventivas mediante inteligencia artificial, mejorar la recopilación de información, fortalecer las investigaciones y ampliar la asistencia a víctimas de ataques.
Entre las acciones anunciadas se encuentra la integración de especialistas para identificar vulnerabilidades y apoyar a organizaciones que enfrenten incidentes. También se contempla una mayor coordinación entre dependencias gubernamentales y empresas privadas.
El paquete fue presentado como una respuesta nacional ante el deterioro del entorno de seguridad digital. Por ello, no debe interpretarse como un fondo destinado exclusivamente a rescatar bancos o compensar a sus clientes: su alcance es más amplio y contempla a empresas e instituciones expuestas a amenazas informáticas.
Filtración de casi 97 mil correos vinculados con Ryukyu Bank

Uno de los casos confirmados corresponde a Ryukyu Bank, que informó que un tercero logró acceder sin autorización al servicio externo de envío de correos electrónicos utilizado por la institución.
En una actualización publicada el 4 de noviembre, el banco indicó que se habían expuesto 96 mil 477 registros de direcciones de correo electrónico correspondientes a mensajes enviados entre el 8 y el 29 de octubre.
La institución aclaró que el incidente ocurrió en el sistema de su proveedor, la empresa Arara, responsable del servicio de distribución de correos llamado repica, y no en los sistemas propios del banco.
Según el reporte disponible, no se había confirmado la filtración de nombres, domicilios, información de cuentas bancarias ni números de identificación personal. El banco suspendió el uso del servicio afectado mientras continúa la revisión del incidente.
La exposición de direcciones electrónicas, aunque no implique por sí misma el acceso a cuentas bancarias, puede facilitar intentos de phishing: mensajes diseñados para engañar a los usuarios y conseguir contraseñas, datos financieros o información personal.
Fukuoka Bank advierte sobre acceso no autorizado a un sistema de garantías
Otro incidente fue comunicado el 5 de noviembre por Fukuoka Bank. La institución informó que SMBC Consumer Finance, empresa que realiza servicios de garantía relacionados con algunos préstamos y tarjetas de crédito, detectó un acceso no autorizado a uno de sus sistemas.
El banco explicó que información de clientes pudo haber quedado incluida entre los datos enviados desde ese sistema al exterior. La investigación sobre el origen del acceso y el alcance de la exposición continuaba en curso cuando se publicó el aviso.
El posible universo de afectados incluye a personas que utilizaron o solicitaron productos financieros cuya garantía era gestionada por esa compañía. La institución señaló que hasta ese momento no tenía conocimiento de daños secundarios derivados del incidente.
Fukuoka Bank pidió a sus clientes desconfiar de llamadas, correos electrónicos o mensajes de texto que soliciten información personal, contraseñas o datos bancarios. También aclaró que no solicita claves de acceso mediante esos canales.
La falla que afectó a 128 entidades no fue un ataque informático
La alerta sobre ciberseguridad coincidió con una interrupción que afectó los servicios de 128 bancos cooperativos japoneses, conocidos como shinkin banks. Sin embargo, las instituciones responsables del sistema aclararon que la suspensión fue provocada por una falla de equipo y no por un ciberataque.
El problema comenzó alrededor de la 1:30 de la tarde del 6 de noviembre y afectó operaciones en ventanillas, cajeros automáticos y otros servicios. La interrupción se prolongó aproximadamente seis horas; las operaciones quedaron restablecidas esa misma tarde.
La distinción es importante: aunque el incidente ocurrió en medio de la preocupación por los ataques informáticos, no hay fundamento para presentarlo como parte de la misma serie de intrusiones.
¿Qué recomienda Japón a los usuarios de bancos?
La Agencia de Servicios Financieros pidió a los clientes tomar precauciones ante la posibilidad de que los datos expuestos sean utilizados para suplantar a bancos, empresas o dependencias públicas.
Entre las recomendaciones se encuentran:
- Evitar abrir enlaces incluidos en correos o mensajes sospechosos.
- No reutilizar la misma contraseña en distintos servicios.
- Activar mecanismos de autenticación multifactor resistentes al phishing.
- No proporcionar contraseñas, números de identificación personal ni datos bancarios por teléfono, correo o mensajes.
- Contactar directamente a la institución financiera mediante sus canales oficiales si se recibe una comunicación dudosa.
La autoridad advirtió que los delincuentes pueden aprovechar información filtrada para elaborar mensajes más convincentes. Por eso, una filtración de correos electrónicos o datos personales puede representar un riesgo incluso cuando no se haya demostrado que las cuentas bancarias fueron vulneradas.
Qué se sabe y qué falta por esclarecer
Los avisos de Ryukyu Bank y Fukuoka Bank confirman incidentes en sistemas de proveedores externos relacionados con servicios bancarios. Sin embargo, los dos casos son distintos: en el primero se reportó la exposición de direcciones de correo electrónico; en el segundo, la posible salida de información personal desde un sistema utilizado para gestionar garantías de productos financieros.
En el caso de Fukuoka Bank, el alcance definitivo de la exposición todavía debía determinarse. Tampoco se había confirmado, en el aviso consultado, que los clientes hubieran sufrido pérdidas económicas por ese incidente.
La información disponible no permite afirmar que el sistema bancario japonés haya sufrido una intrusión generalizada ni que exista una afectación masiva de depósitos. Lo que sí está documentado es que las autoridades elevaron la alerta, que dos instituciones comunicaron incidentes relacionados con proveedores y que el Gobierno anunció medidas para reforzar la respuesta nacional ante amenazas digitales.
La evolución de las investigaciones y la publicación de nuevos avisos por parte de las instituciones serán determinantes para conocer el número definitivo de personas afectadas.
About The Author